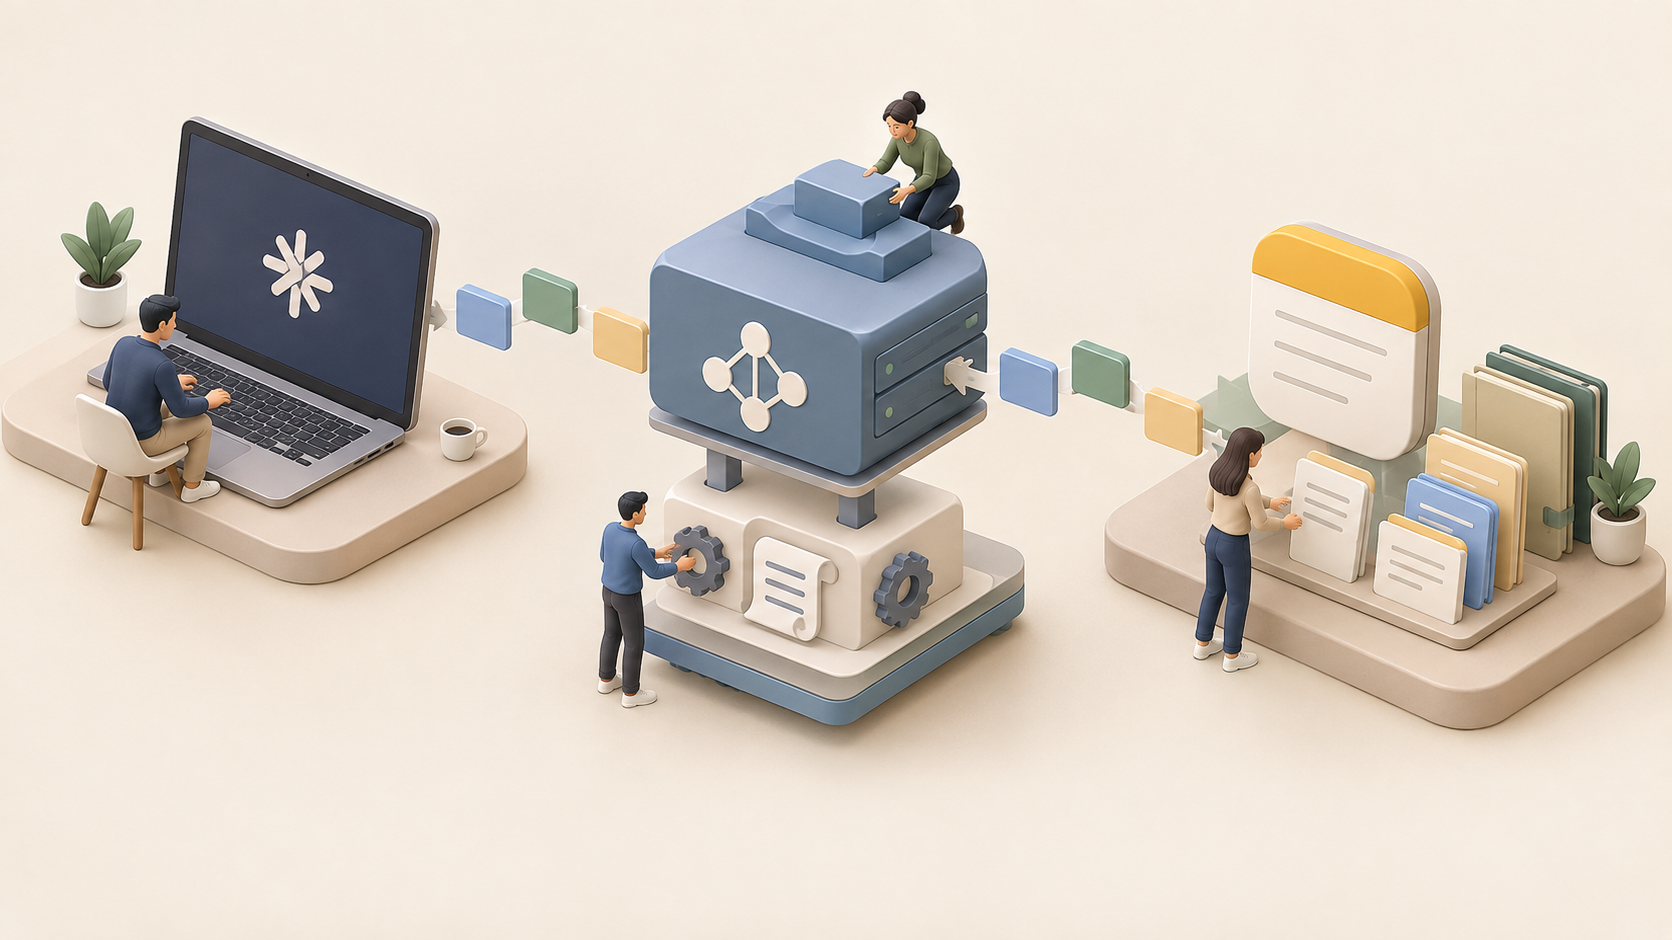
Ilustración de la integración de Apple Notes con Claude Desktop mediante MCP (Model Context Protocol) y automatización local en macOS.

Cómo conecté Apple Notas con Claude usando MCP

Llevaba tiempo queriendo que Claude pudiera leer y escribir directamente en mi app de Notas de Apple, sin tener que copiar y pegar texto entre las dos ventanas. Esta semana lo resolví, y quiero dejar aquí el paso a paso por si a alguien más le sirve. ¿Qué es MCP y por qué importa? MCP son las siglas de Model Context Protocol (Protocolo de Contexto de Modelo), un estándar abierto que Anthropic presentó en noviembre de 2024. Antes de MCP, si querías que un asistente de IA leyera tu correo, tu calendario o tus notas, alguien tenía que programar una integración a la medida para cada combinación de app y modelo. Con decenas de apps y varios modelos de IA en el mercado, eso se volvía un problema de “muchos contra muchos” imposible de mantener. ...
4 de junio de 2026 · 6 min · Mauro Mejía
Conexión SSH autenticada con claves Ed25519 desde dos Macs hacia un servidor Linux en un homelab

SSH seguro desde macOS: claves Ed25519 y hardening de sshd en mi homelab

Introducción Uso ssh todos los días para conectarme desde dos Macs, un Mac con chip M5 y un Mac Mini, a un Intel NUC con EndeavourOS que tengo en casa. Hasta hace poco entraba con usuario y contraseña, como mucha gente que usa SSH a diario sin haberlo configurado nunca. Si estás en esa situación, este artículo es para ti. Te cuento cómo pasé a entrar solo con claves, cómo aseguré el servidor y qué encontré en el camino. Todas las salidas son reales, de mis equipos; solo cambié las IPs. ...

2 de junio de 2026 · 14 min · Mauro Mejía
Ilustración conceptual de una bóveda digital que centraliza y protege cientos de credenciales.

Cómo Manejar Cientos de Contraseñas sin Volverte Loco

Utilizando un Gestor de Contraseñas para Manejar Múltiples Claves Si seguiste el consejo de mi post anterior y empezaste a usar una contraseña distinta y segura para cada sitio, probablemente descubriste un nuevo problema: ahora tienes demasiadas contraseñas para recordar. Según NordPass, el usuario promedio de internet maneja alrededor de 100 cuentas distintas, y llegó a acumular un promedio de 168 contraseñas en 2024 antes de que esa cifra empezara a bajar en 2026 —probablemente porque cada vez más servicios ya aceptan passkeys o inicio de sesión federado—. Aun así, seguimos hablando de decenas o cientos de credenciales. Pretender recordar una distinta para cada una simplemente no es realista. (Fuente: NordPass) ...

28 de mayo de 2026 · 7 min · Mauro Mejía
Consejos para tus claves

Contraseñas Seguras: Más Allá de la Complejidad

En muchas ocasiones escuchamos casos de personas o empresas a las que les “robaron” el acceso a su correo o sus redes sociales. El problema recurrente es casi siempre el mismo: la contraseña era demasiado fácil de adivinar. Vamos con un ejemplo. El problema: contraseñas fáciles de adivinar Imaginemos una empresa llamada Softcreator, que tiene un punto de acceso Wi-Fi (router) al que se conectan sus empleados. La contraseña para acceder a ese router es softcreator.2016. ...

26 de mayo de 2026 · 7 min · Mauro Mejía
Se deben proteger los datos sensibles con pasos claros de mejora

SASE: el modelo que unifica red y seguridad en el trabajo híbrido

Introducción El trabajo remoto dejó de ser una excepción para convertirse en la norma operativa de buena parte de las organizaciones. Según el indicador de trabajo híbrido de Gallup (mayo de 2026), el 52 % de los empleados de EE. UU. que pueden trabajar remoto opera bajo un esquema híbrido, un 26 % trabaja completamente remoto y solo el 22 % permanece 100 % presencial. Más en Gallup. La tendencia viene de atrás: ya en 2022, el Workforce Security Report de Check Point registraba que el 57 % de las organizaciones tenía a más de la mitad de su plantilla trabajando remoto al menos dos días por semana. Esa realidad expuso un problema estructural: las redes tradicionales de TI, pensadas para un perímetro fijo, no estaban diseñadas para proteger entornos tan distribuidos. ...

19 de mayo de 2026 · 11 min · Mauro Mejía
Ilustración que representa la cultura DevOps, la colaboración entre equipos y el ciclo de integración y entrega continua.

Comportamientos Clave para la Transformación DevOps

Introducción DevOps no se reduce a herramientas y metodologías: es, sobre todo, un cambio en cómo los equipos trabajan, colaboran y toman decisiones. Las organizaciones que realmente lo adoptan cambian comportamientos concretos; no instalan un pipeline de CI/CD y esperan que la cultura siga por su cuenta. En esta entrada reviso cinco comportamientos que marcan la diferencia: romper silos, gestionar el riesgo con cambios pequeños, construir infraestructura repetible, habilitar autoservicio y cerrar el ciclo con datos reales. En cada uno hay también un ángulo de seguridad, porque una transformación que deja la seguridad para el final solo cambia el cuello de botella de lugar. ...

12 de mayo de 2026 · 6 min · Mauro Mejía
Framework CALMS y los pilares culturales y técnicos de DevOps

DevOps: Cultura, Métodos y Herramientas — Las Características Esenciales

Introducción Puedes tener pipelines impecables, contenedores por todas partes y despliegues automáticos, y aun así no estar haciendo DevOps. Imagina un equipo hipotético: desarrollo entrega cambios todos los días gracias a la automatización, pero operaciones se entera cuando suena la alerta. El problema no es la herramienta. La automatización aceleró los despliegues y, de paso, también los problemas. DevOps mezcla tres cosas: cultura de colaboración, métodos de trabajo y herramientas que los sostienen. Si falta una, las otras rinden mucho menos. Te explico cada una y al final te dejo un checklist basado en CALMS para que veas en qué punto está tu equipo. ...

5 de mayo de 2026 · 4 min · Mauro Mejía
Errores de configuración

7 Errores de Configuración que Comprometen tu Seguridad en la Nube (y Cómo Evitarlos)

Introducción Los errores de configuración siguen siendo una de las causas más explotadas de brechas de seguridad, y no porque sean sofisticados de atacar, sino porque casi siempre son fáciles de detectar desde afuera. En la nube el problema se agrava: un solo firewall mal configurado o una Service Account con permisos de sobra puede exponer todo un entorno. Si ya revisaste los principios generales del modelo de responsabilidad compartida y CSPM en la Parte 1, este artículo baja un nivel más: los 7 errores concretos que veo con más frecuencia, cómo se traducen en GCP y OCI, y casos reales que muestran su impacto. ...

30 de abril de 2026 · 9 min · Mauro Mejía
Es necesario proteger tus datos en la nube. No se debe dar por entendido que el proveedor es quien protege tu información

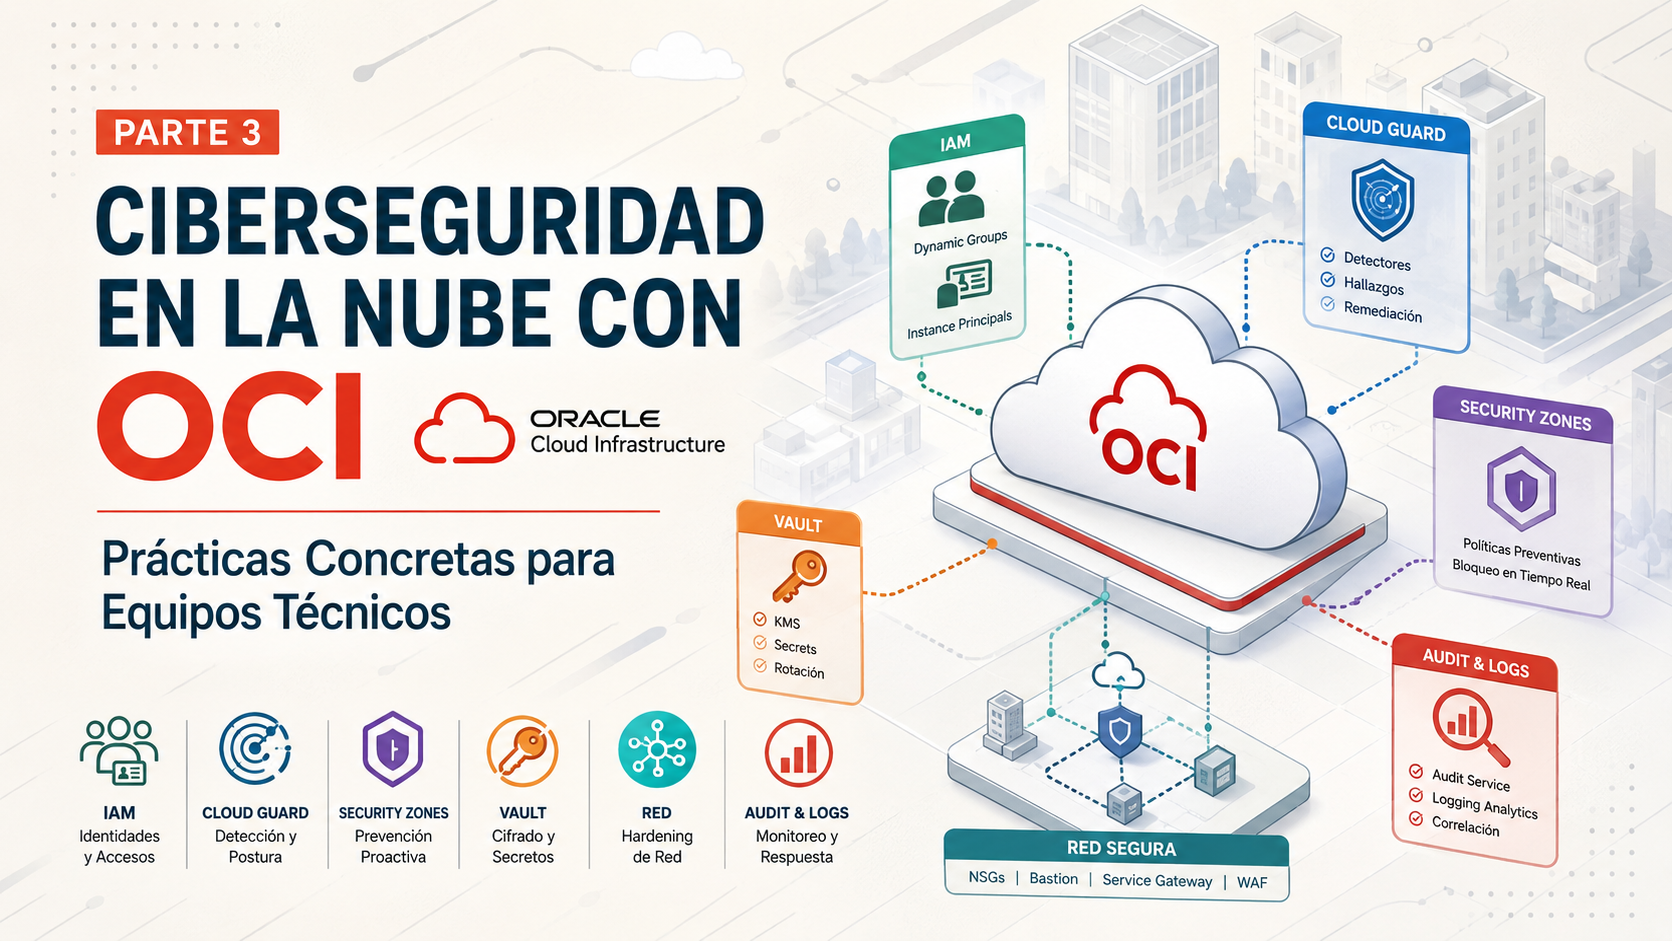
Ciberseguridad en la Nube con OCI (Parte 3): Prácticas Concretas para Equipos Técnicos

En la Parte 1 vimos los pilares generales del modelo de responsabilidad compartida. En la Parte 2 los aterrizamos en GCP. Ahora le toca a Oracle Cloud Infrastructure, y el mensaje de fondo no cambia: Oracle asegura la nube, tú aseguras lo que corre en ella. OCI tiene su propio vocabulario para resolver los mismos problemas que ya viste en GCP: identidad, detección de misconfiguraciones, cifrado, y red. Si vienes de AWS o GCP, algunos términos te van a sonar raros al principio — Compartments, Dynamic Groups, Security Zones — pero la lógica de fondo es la misma que veníamos armando en la serie. Vamos por partes. ...

28 de abril de 2026 · 9 min · Mauro Mejía
Es necesario proteger tus datos en la nube. No se debe dar por entendido que el proveedor es quien protege tu información

Ciberseguridad en la Nube con GCP (Parte 2): Prácticas Concretas para Equipos Técnicos

Introducción En la primera parte de esta serie vimos las prácticas generales de ciberseguridad en la nube: gestión de accesos, monitoreo, cifrado y auditorías. Esta segunda parte toma esos mismos pilares y los lleva al terreno: cómo se implementan específicamente en Google Cloud. Migrar a GCP no elimina los riesgos — los redistribuye. Bajo el modelo de responsabilidad compartida, Google asegura la infraestructura; tú aseguras todo lo que corre encima. Ransomware, credenciales comprometidas y misconfiguraciones siguen siendo los vectores dominantes, pero en GCP cada uno tiene un punto de entrada específico y una herramienta nativa para contenerlo. ...

21 de abril de 2026 · 5 min · Mauro Mejía