VaultS3: acceso desde varios equipos

VaultS3 en mi homelab (Parte 2): un usuario, varios equipos y la clave a salvo

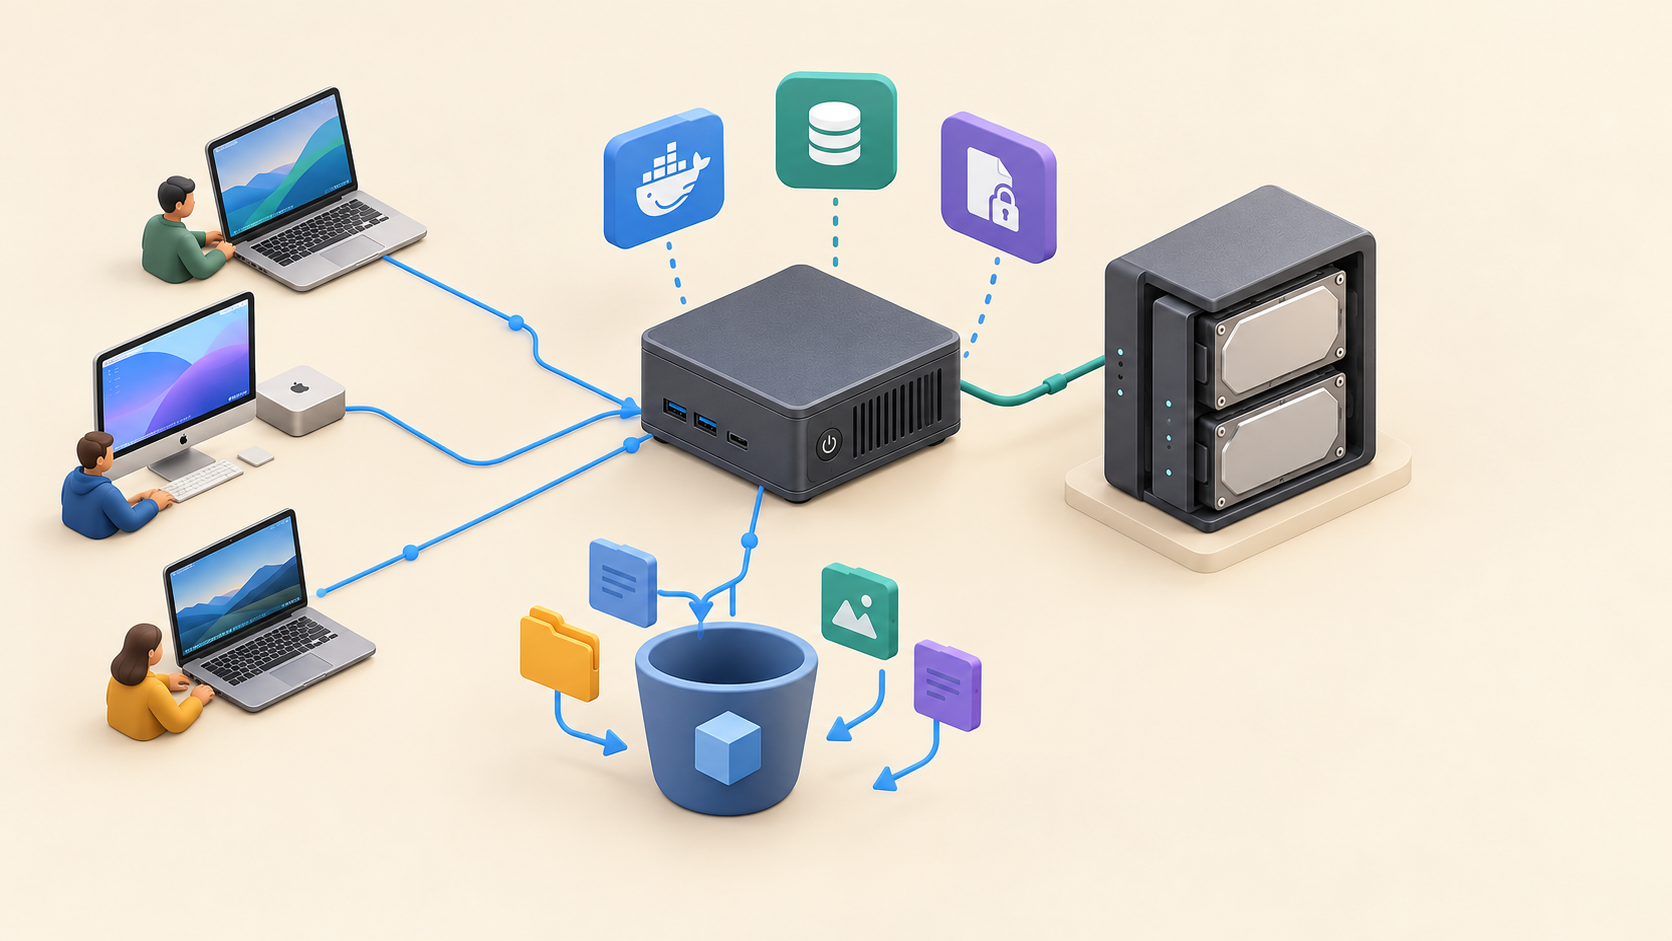
En el primer artículo dejé VaultS3 corriendo en mi Intel NUC sobre un RAID 1, con cifrado en reposo y scripts para encender y apagar la caja de discos. Hasta ese punto todo lo hacía con la cuenta de administrador, que no es lo que uno quiere para el día a día. En esta segunda parte cuento cómo organicé el acceso desde mis equipos, las restricciones que agregué y cómo respaldé la clave de cifrado, otra vez con los errores incluidos. ...
14 de agosto de 2026 · 17 min · Mauro Mejía
VaultS3 en el homelab

VaultS3 en mi homelab (Parte 1): almacenamiento S3 propio sobre RAID 1

Desde hace un tiempo quería tener mi propio almacenamiento tipo S3 en casa: un lugar donde guardar archivos de trabajo y personales desde cualquiera de mis equipos, con permisos bien definidos y sin depender de la nube. Una carpeta compartida se queda corta cuando quieres permisos distintos por equipo o usar herramientas de respaldo que ya hablan S3, y un servicio comercial implica que los datos vivan en hardware ajeno y pagar por almacenamiento y tráfico. En esta bitácora cuento cómo lo monté con VaultS3 sobre el RAID 1 que ya tenía en mi Intel NUC, paso a paso y con los errores que fueron apareciendo. ...

9 de agosto de 2026 · 25 min · Mauro Mejía
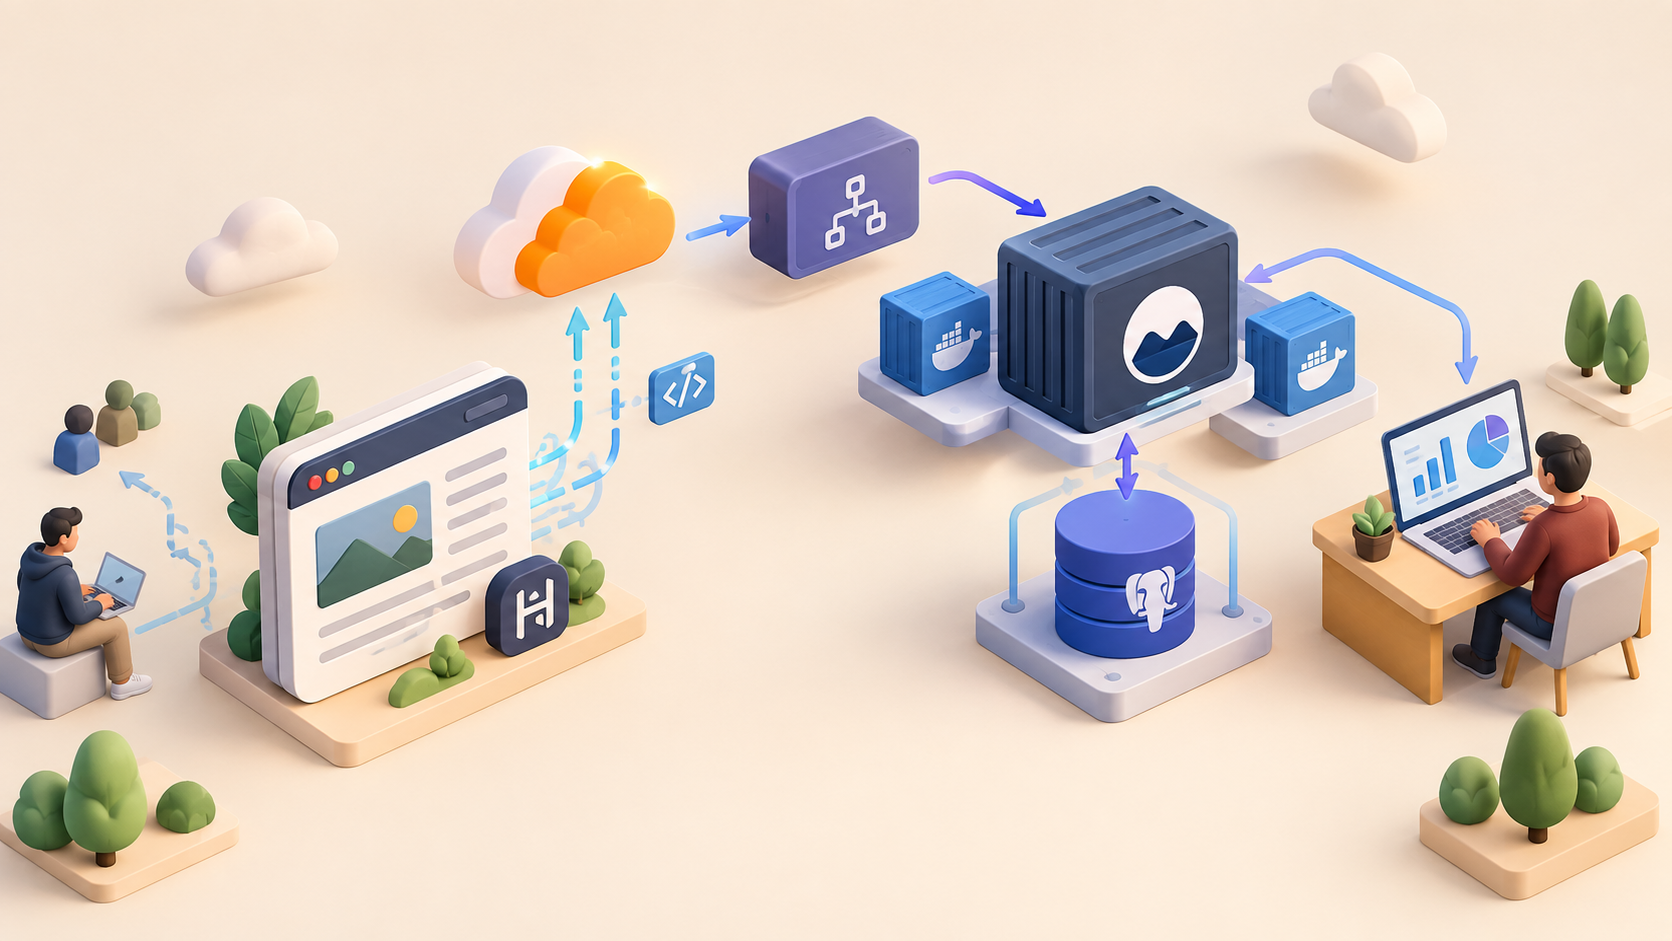
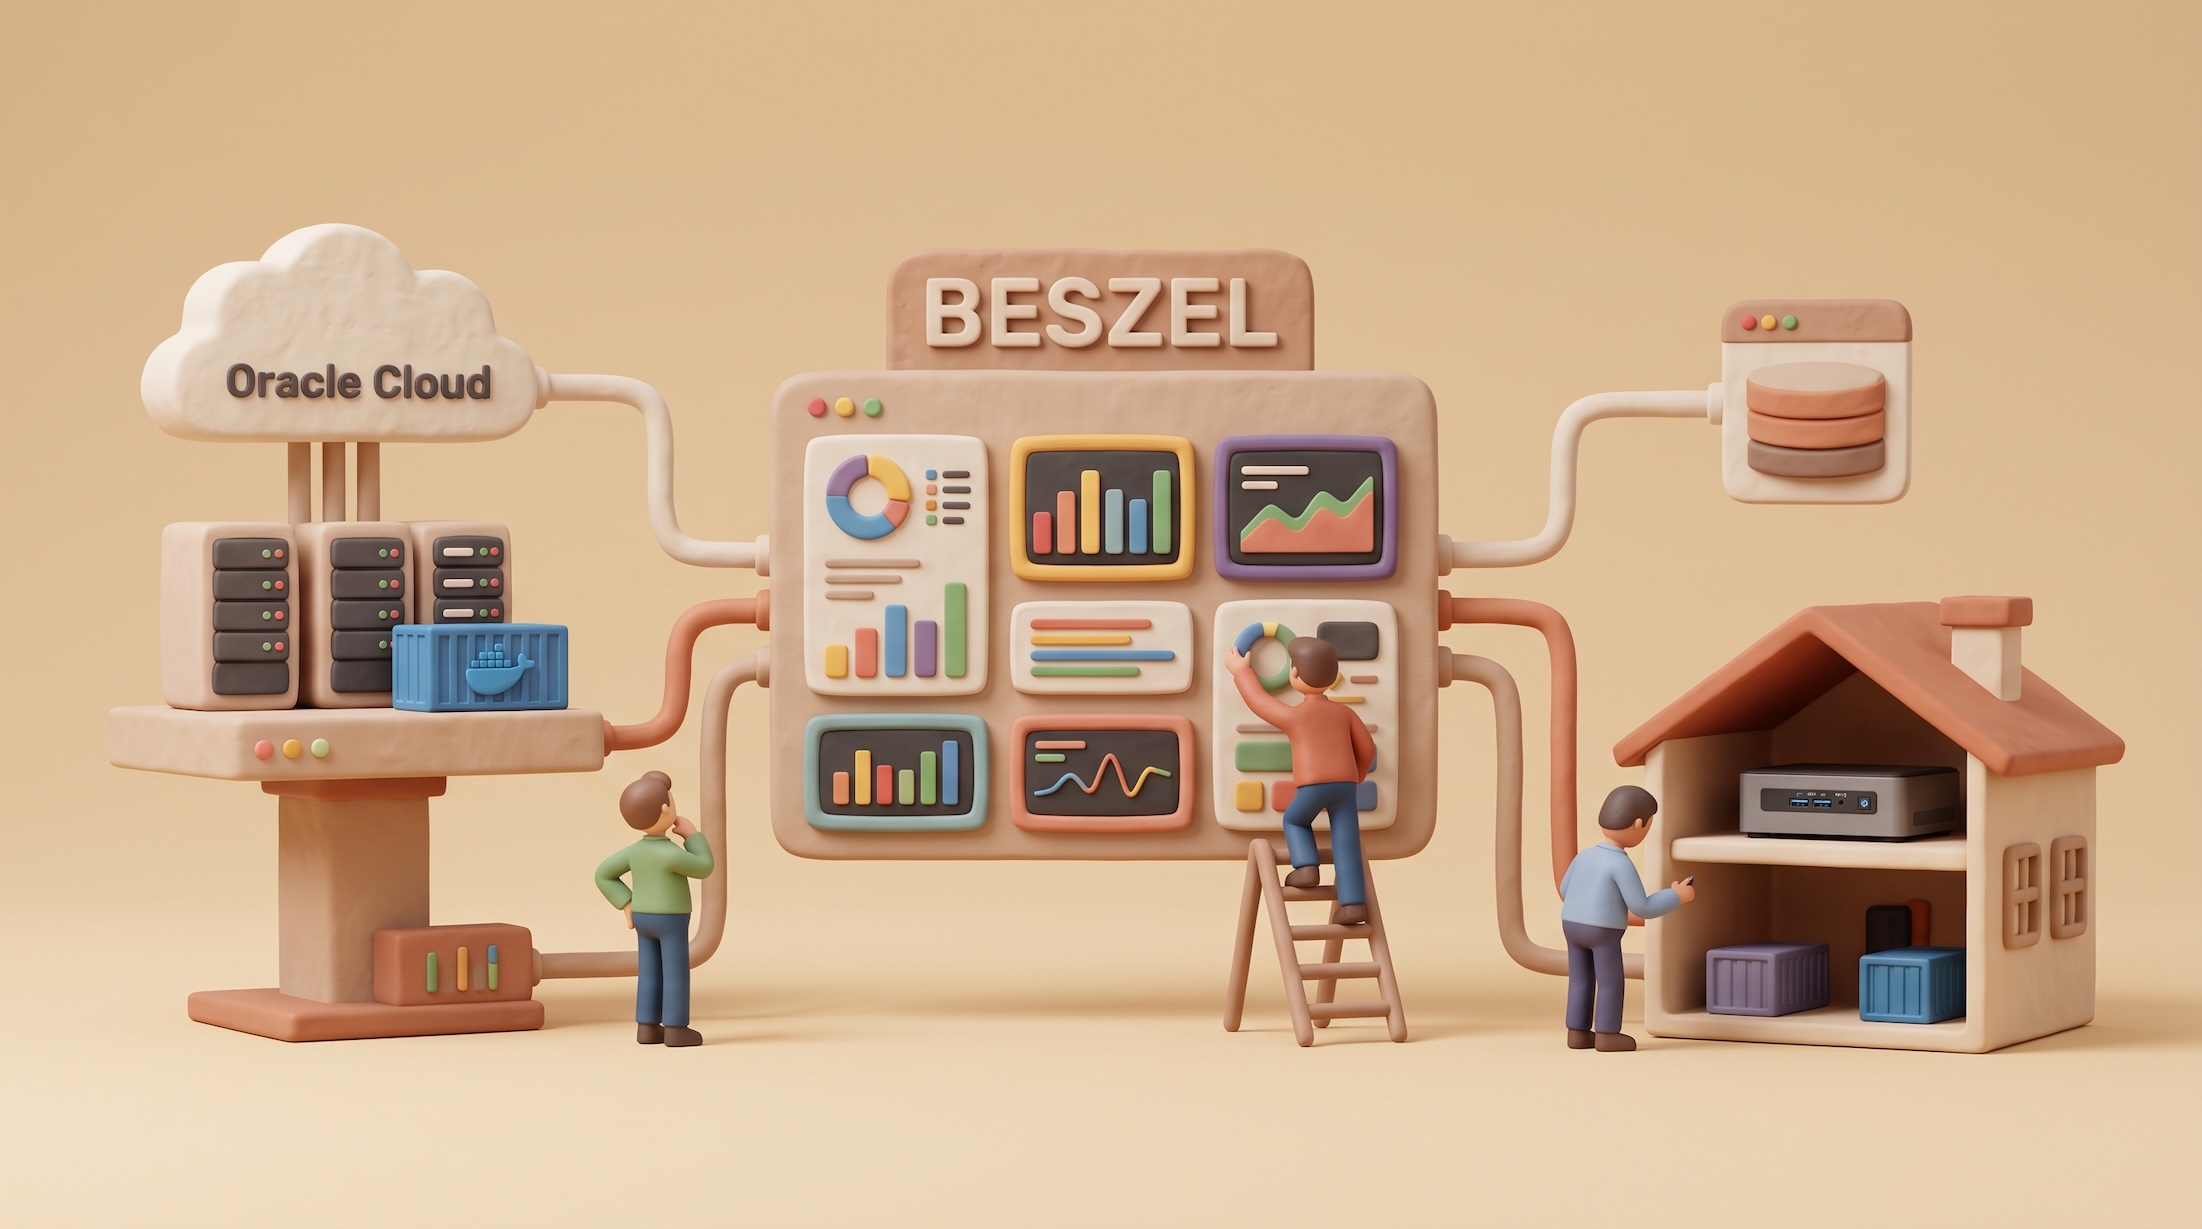
Panel de Beszel monitoreando una VM en Oracle Cloud y un Intel NUC con agentes conectados por WebSocket

Monitoreo ligero para mi homelab y Oracle Cloud con Beszel

Introducción Tengo una VM en Oracle Cloud con varios servicios en Docker (el blog, Nginx Proxy Manager, Umami y WireGuard) y un Intel NUC en casa que hace de servidor doméstico. Hasta ahora, saber cuánta CPU, memoria o disco usaba cada máquina significaba entrar por SSH y ejecutar docker stats o htop. Funciona, pero no deja histórico ni avisa de nada. Quería algo sencillo: un solo panel con las dos máquinas, el estado de los contenedores y un histórico. La opción clásica es Prometheus + Grafana, pero para dos máquinas me pareció demasiado montaje. Así llegué a Beszel. ...

7 de agosto de 2026 · 15 min · Mauro Mejía
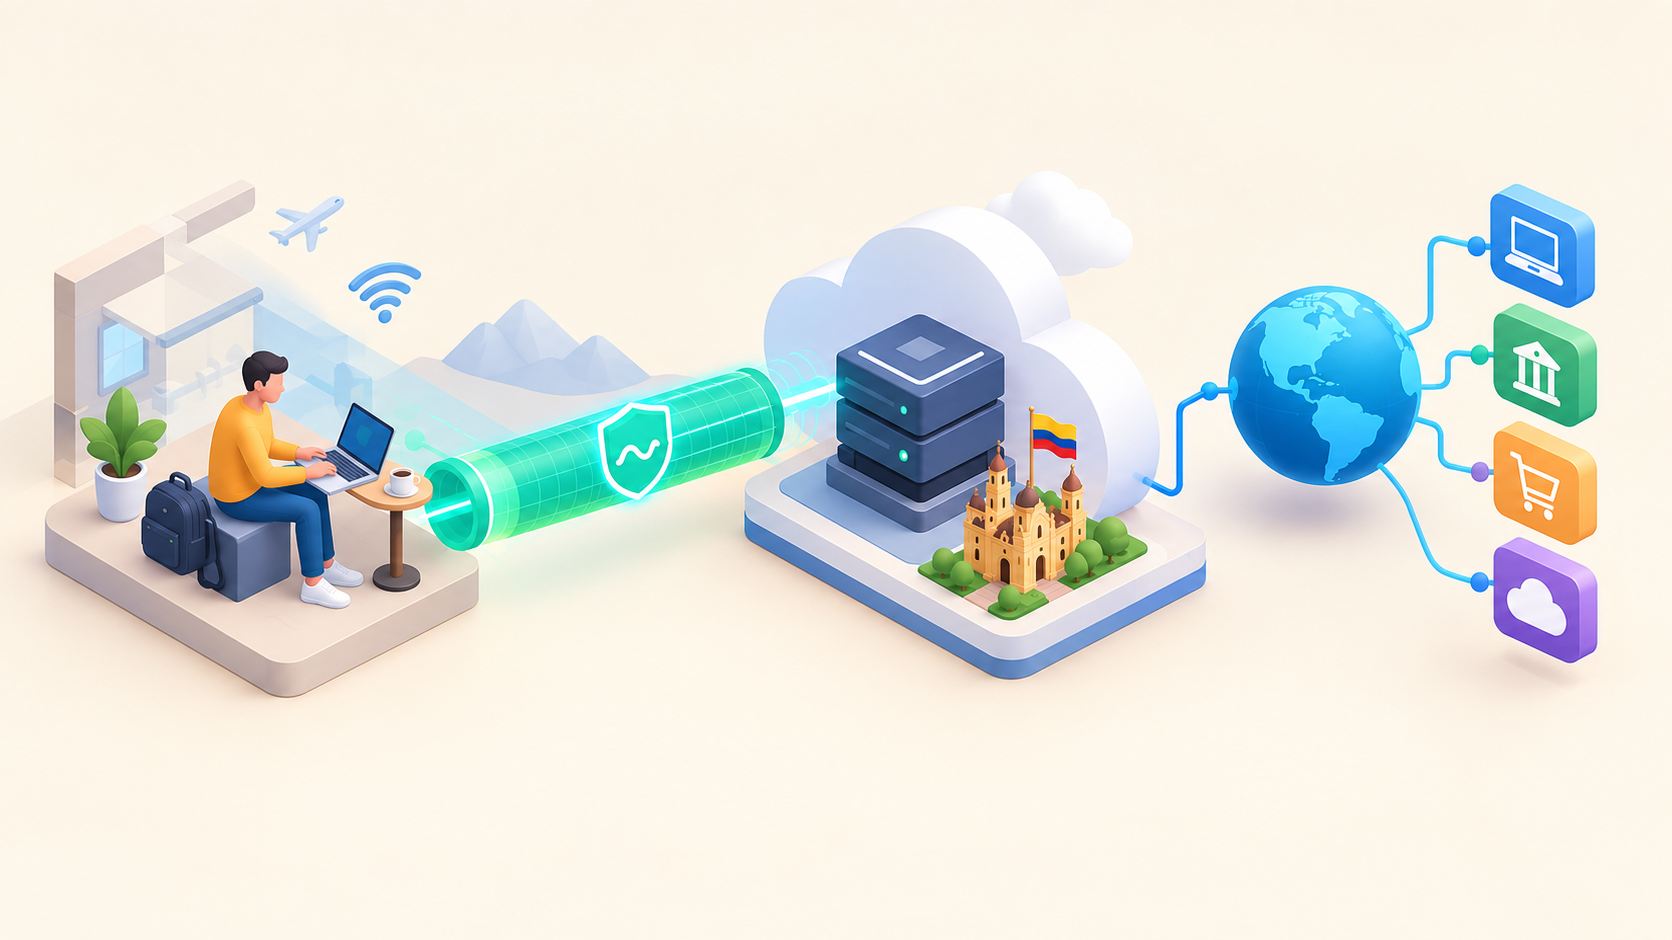
Túnel WireGuard cifrado entre un portátil y una VM de Oracle Cloud en Bogotá con salida a internet por IP colombiana

VPN personal con WireGuard en Oracle Cloud: cómo la monté (y qué falló) en mi región de Bogotá

Introducción Hay decenas de tutoriales sobre cómo levantar WireGuard con Docker. La mayoría cubren el “happy path”: copias el docker-compose.yml, corres docker compose up -d y listo. Este post no es solo ese tutorial. Esto es lo que realmente pasó al montar mi propia VPN sobre una VM en Oracle Cloud, región Bogotá, incluyendo el error que me tocó resolver en el camino, y por qué lo hice sobre mi propia infraestructura en lugar de pagar un proveedor comercial. ...

30 de julio de 2026 · 9 min · Mauro Mejía
Auditoría de puertos y política CSP al integrar Umami en un servidor en Oracle Cloud

Umami en Hugo (Parte 2): los problemas que encontré y cómo endurecí mi servidor

En la Parte 1 dejé Umami instalado con Docker, publicado con Nginx Proxy Manager (NPM) y Cloudflare, e integrado con Hugo y PaperMod. En esta segunda parte cuento lo que no salió a la primera y, sobre todo, lo que descubrí al revisar mi propia infraestructura. Problemas que encontré y cómo los resolví 1. El script no llegaba: la Content Security Policy Todo parecía correcto: el script estaba en el HTML y respondía 200 desde la VM. Pero el panel mostraba todo en cero. ...

25 de julio de 2026 · 5 min · Mauro Mejía
Umami en Docker publicado con Nginx Proxy Manager y Cloudflare, integrado con un blog en Hugo

Cómo instalé Umami con Docker para tener analítica web privada en Hugo (Parte 1)

Introducción: por qué necesitaba algo más que Cloudflare Quería responder dos preguntas sencillas sobre mi blog: qué posts se leen más y de dónde llegan los lectores. Cloudflare ya me daba estadísticas básicas (visitas, páginas, países), pero se quedaba corto para entender el contenido y el origen del tráfico. Además, quería conservar el histórico en mi propia base de datos. Por eso probé Umami. Este artículo tiene dos partes: Parte 1 (este artículo): qué es Umami, cómo lo instalé con Docker, cómo lo publiqué y cómo lo integré con Hugo y PaperMod. Parte 2: los problemas que encontré (una política CSP que bloqueaba el script y un puerto expuesto sin querer), el endurecimiento de seguridad y los siguientes pasos. Instalar un servicio nuevo terminó siendo una excusa para auditar lo que ya tenía expuesto, y eso lo cuento en la Parte 2. ...

23 de julio de 2026 · 6 min · Mauro Mejía
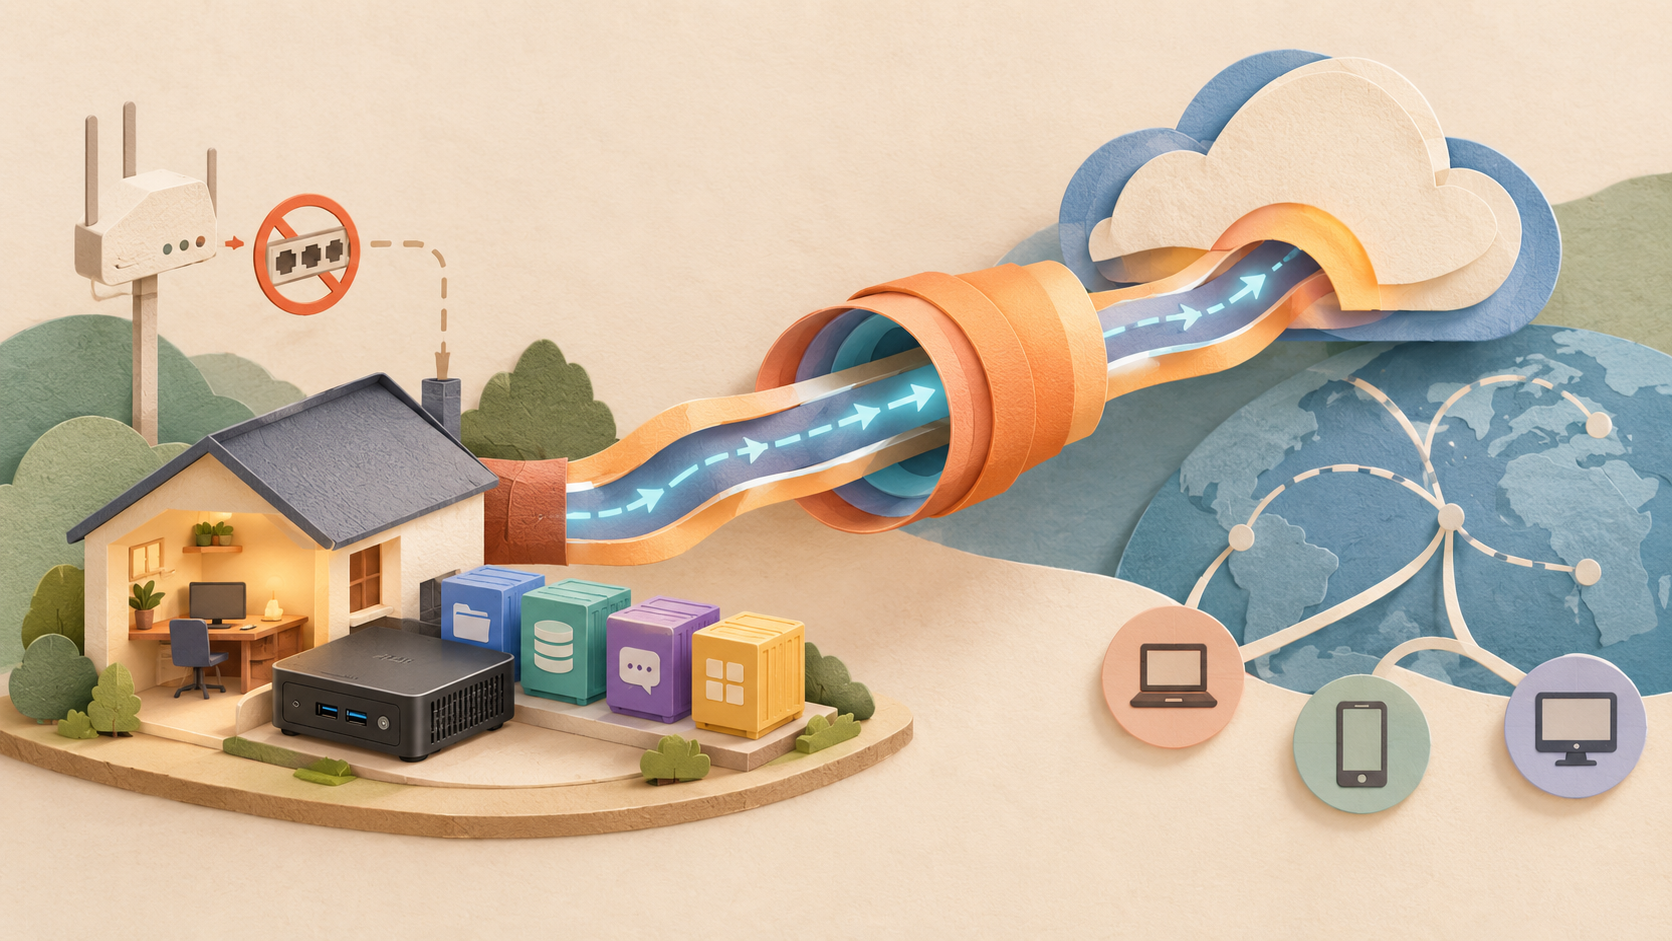
Túnel cifrado saliente entre un homelab doméstico y la red de Cloudflare, sin puertos abiertos en el router

Cómo expuse mi homelab a internet sin abrir puertos: Cloudflare Tunnel

Qué es Cloudflare Tunnel Cloudflare Tunnel (antes llamado Argo Tunnel) es un servicio gratuito que crea una conexión cifrada y saliente entre un servidor tuyo —en este caso, un NUC en mi casa— y la red de Cloudflare. En vez de abrir puertos en tu router para que el mundo llegue a tu servidor, es tu servidor el que “sale” a buscar a Cloudflare y mantiene esa conexión viva. El tráfico entra por Cloudflare y se enruta de vuelta por ese mismo túnel hasta tu servicio. ...

16 de julio de 2026 · 6 min · Mauro Mejía
Ilustración de un sistema RAID 1 con dos discos, monitoreo de estado y simulación de fallo y reconstrucción

Monté un RAID 1 en macOS y lo rompí a propósito: bitácora de una tarde

Compré una caja externa con dos discos de 4 TB. La idea era simple: un espejo, para que si un disco muere el otro siga teniendo todo. Lo armé desde Utilidad de Discos, le copié unos archivos de prueba, y me quedé mirando la pantalla con una duda incómoda. ¿Está bien hecho? ¿Y cómo me voy a enterar el día que falle algo? Esta es la bitácora de responder esas dos preguntas. Terminó con el RAID destruido y vuelto a crear, y con tres hallazgos que no aparecen en los tutoriales de “cómo hacer RAID en Mac en 5 pasos”. ...

9 de julio de 2026 · 29 min · Mauro Mejía
Ilustración donde piezas de papel dispersas convergen para formar la silueta de un rostro, representando cómo fragmentos de datos aislados construyen un perfil personal.

Privacidad en Linea Parte 2: Quien Usa tus Datos

Privacidad en línea – Parte 2: quién usa tus datos y qué puede inferir de ti En la Parte 1 vimos qué es tu huella digital y por qué privacidad y seguridad no son lo mismo. Ahora toca la parte incómoda: quién usa esa huella y, sobre todo, qué puede deducir con ella. Antes de entrar en detalle, la idea que atraviesa todo este artículo: tu privacidad no se pierde solo cuando alguien obtiene un dato sensible. También se pierde cuando alguien combina suficientes datos que por separado parecían inofensivos, hasta llegar a una conclusión que tú nunca decidiste revelar. ...

5 de julio de 2026 · 6 min · Mauro Mejía
Ilustración sobre privacidad digital, huella digital y protección de datos personales

Privacidad en línea – Parte 1: tu huella digital y los fundamentos que sí importan

Privacidad en línea – Parte 1: tu huella digital y los fundamentos que sí importan ¿Cuánto sabe internet sobre ti? Busca tu nombre en un buscador y probablemente te sorprendas: fotos de un viaje, el nombre de la empresa donde trabajas, quizás hasta un número de teléfono que dejaste en un formulario hace años y ya olvidaste. Nada de eso lo publicó un atacante. Lo publicaste tú, un poco a la vez, durante años. ...

2 de julio de 2026 · 5 min · Mauro Mejía