VaultS3: acceso desde varios equipos

VaultS3 en mi homelab (Parte 2): un usuario, varios equipos y la clave a salvo

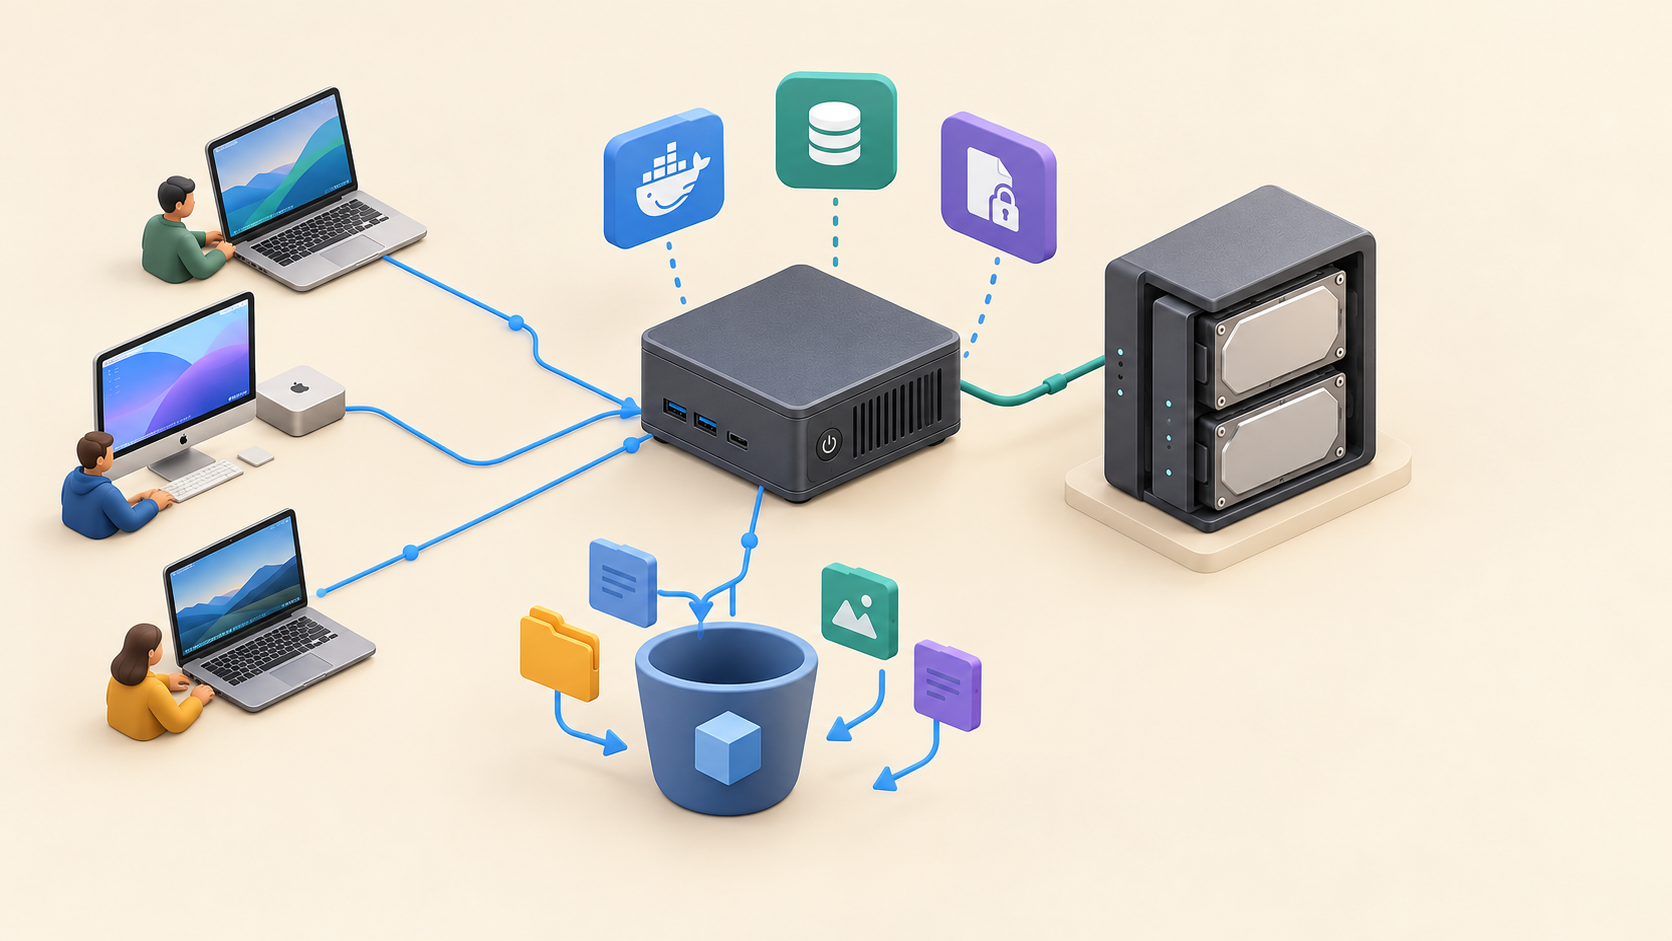
En el primer artículo dejé VaultS3 corriendo en mi Intel NUC sobre un RAID 1, con cifrado en reposo y scripts para encender y apagar la caja de discos. Hasta ese punto todo lo hacía con la cuenta de administrador, que no es lo que uno quiere para el día a día. En esta segunda parte cuento cómo organicé el acceso desde mis equipos, las restricciones que agregué y cómo respaldé la clave de cifrado, otra vez con los errores incluidos. ...
14 de agosto de 2026 · 17 min · Mauro Mejía
VaultS3 en el homelab

VaultS3 en mi homelab (Parte 1): almacenamiento S3 propio sobre RAID 1

Desde hace un tiempo quería tener mi propio almacenamiento tipo S3 en casa: un lugar donde guardar archivos de trabajo y personales desde cualquiera de mis equipos, con permisos bien definidos y sin depender de la nube. Una carpeta compartida se queda corta cuando quieres permisos distintos por equipo o usar herramientas de respaldo que ya hablan S3, y un servicio comercial implica que los datos vivan en hardware ajeno y pagar por almacenamiento y tráfico. En esta bitácora cuento cómo lo monté con VaultS3 sobre el RAID 1 que ya tenía en mi Intel NUC, paso a paso y con los errores que fueron apareciendo. ...

9 de agosto de 2026 · 25 min · Mauro Mejía
Túnel WireGuard cifrado entre un portátil y una VM de Oracle Cloud en Bogotá con salida a internet por IP colombiana

VPN personal con WireGuard en Oracle Cloud: cómo la monté (y qué falló) en mi región de Bogotá

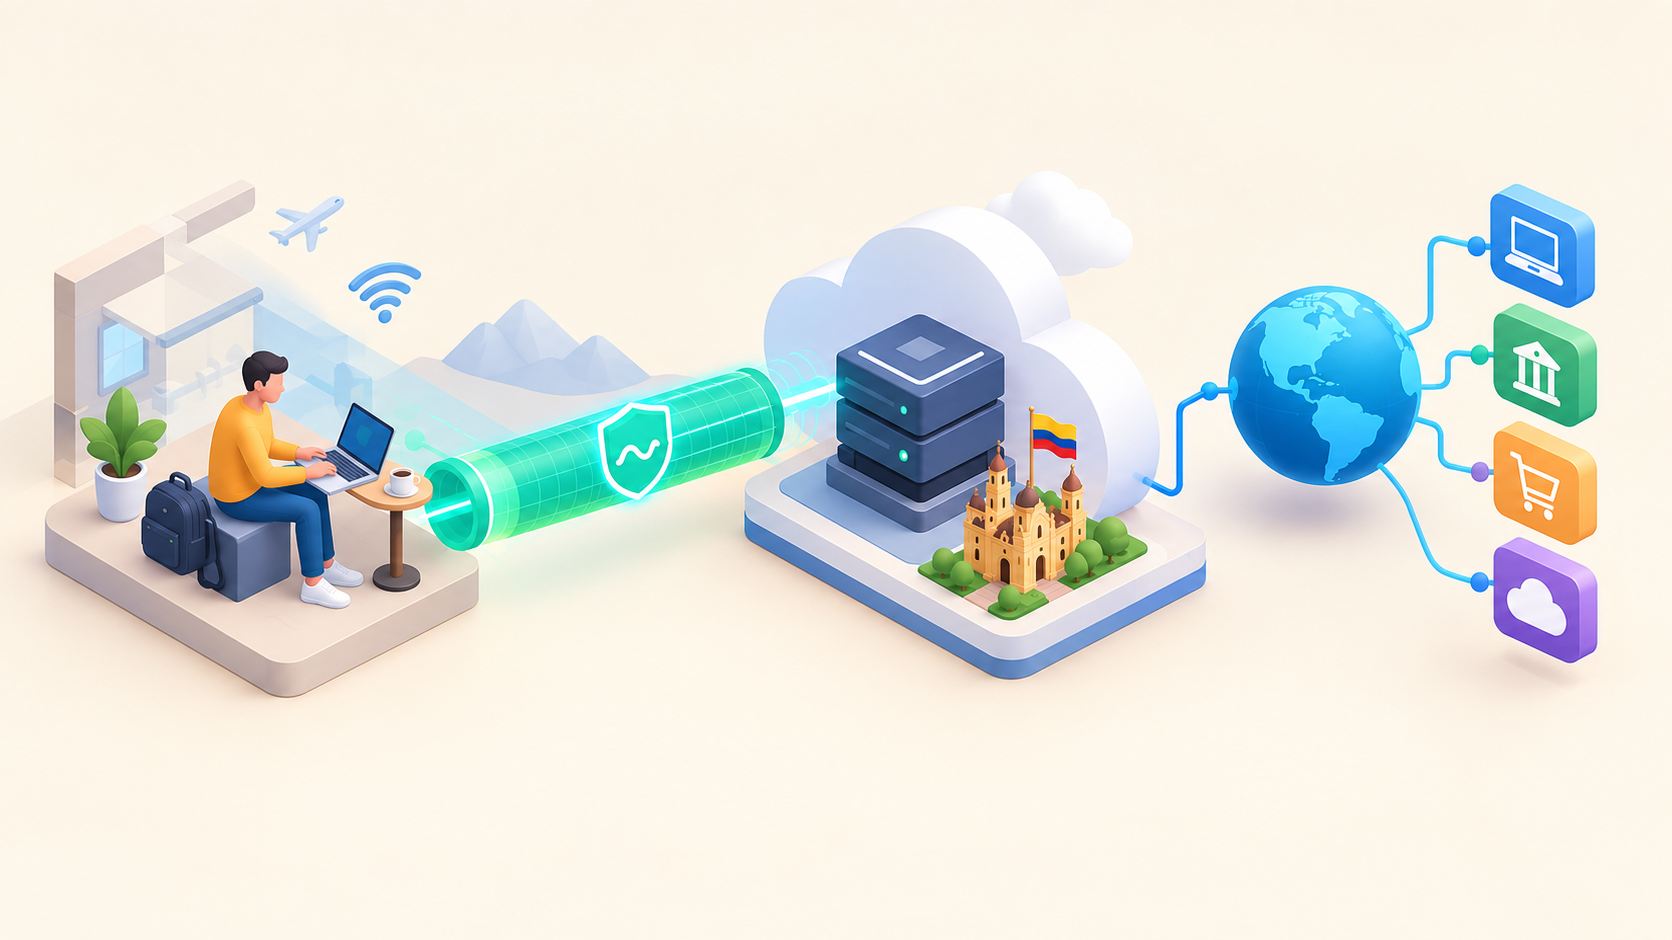
Introducción Hay decenas de tutoriales sobre cómo levantar WireGuard con Docker. La mayoría cubren el “happy path”: copias el docker-compose.yml, corres docker compose up -d y listo. Este post no es solo ese tutorial. Esto es lo que realmente pasó al montar mi propia VPN sobre una VM en Oracle Cloud, región Bogotá, incluyendo el error que me tocó resolver en el camino, y por qué lo hice sobre mi propia infraestructura en lugar de pagar un proveedor comercial. ...

30 de julio de 2026 · 9 min · Mauro Mejía
Auditoría de puertos y política CSP al integrar Umami en un servidor en Oracle Cloud

Umami en Hugo (Parte 2): los problemas que encontré y cómo endurecí mi servidor

En la Parte 1 dejé Umami instalado con Docker, publicado con Nginx Proxy Manager (NPM) y Cloudflare, e integrado con Hugo y PaperMod. En esta segunda parte cuento lo que no salió a la primera y, sobre todo, lo que descubrí al revisar mi propia infraestructura. Problemas que encontré y cómo los resolví 1. El script no llegaba: la Content Security Policy Todo parecía correcto: el script estaba en el HTML y respondía 200 desde la VM. Pero el panel mostraba todo en cero. ...

25 de julio de 2026 · 5 min · Mauro Mejía
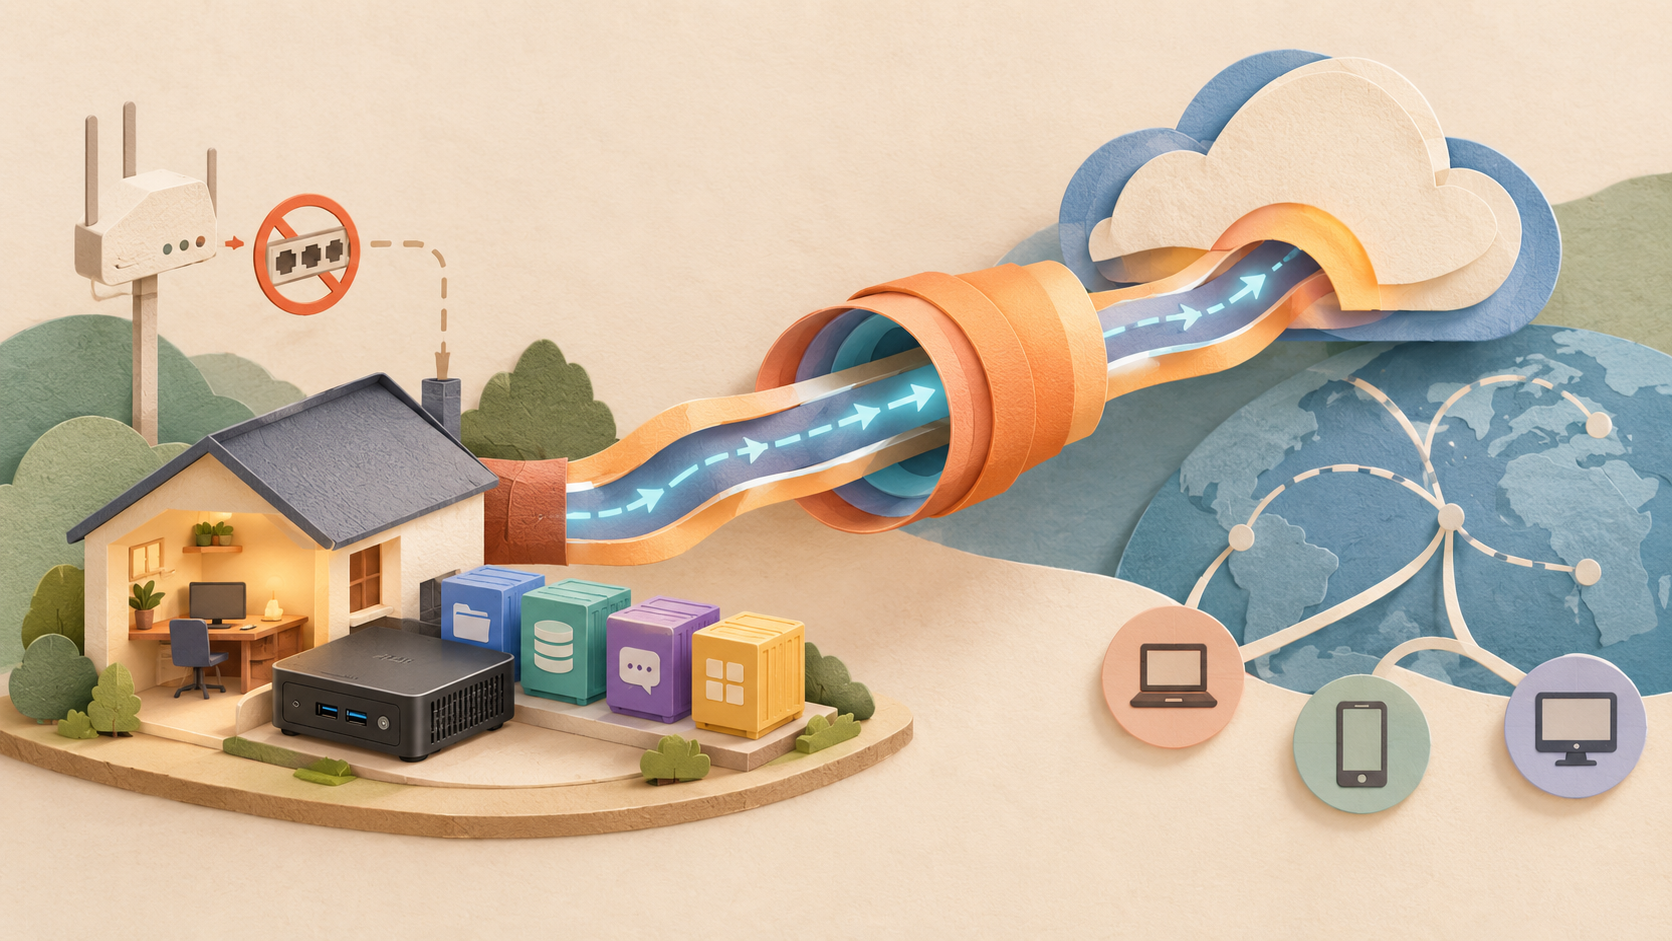
Túnel cifrado saliente entre un homelab doméstico y la red de Cloudflare, sin puertos abiertos en el router

Cómo expuse mi homelab a internet sin abrir puertos: Cloudflare Tunnel

Qué es Cloudflare Tunnel Cloudflare Tunnel (antes llamado Argo Tunnel) es un servicio gratuito que crea una conexión cifrada y saliente entre un servidor tuyo —en este caso, un NUC en mi casa— y la red de Cloudflare. En vez de abrir puertos en tu router para que el mundo llegue a tu servidor, es tu servidor el que “sale” a buscar a Cloudflare y mantiene esa conexión viva. El tráfico entra por Cloudflare y se enruta de vuelta por ese mismo túnel hasta tu servicio. ...

16 de julio de 2026 · 6 min · Mauro Mejía
Conexión SSH autenticada con claves Ed25519 desde dos Macs hacia un servidor Linux en un homelab

SSH seguro desde macOS: claves Ed25519 y hardening de sshd en mi homelab

Introducción Uso ssh todos los días para conectarme desde dos Macs, un Mac con chip M5 y un Mac Mini, a un Intel NUC con EndeavourOS que tengo en casa. Hasta hace poco entraba con usuario y contraseña, como mucha gente que usa SSH a diario sin haberlo configurado nunca. Si estás en esa situación, este artículo es para ti. Te cuento cómo pasé a entrar solo con claves, cómo aseguré el servidor y qué encontré en el camino. Todas las salidas son reales, de mis equipos; solo cambié las IPs. ...

2 de junio de 2026 · 14 min · Mauro Mejía
Se deben proteger los datos sensibles con pasos claros de mejora

SASE: el modelo que unifica red y seguridad en el trabajo híbrido

Introducción El trabajo remoto dejó de ser una excepción para convertirse en la norma operativa de buena parte de las organizaciones. Según el indicador de trabajo híbrido de Gallup (mayo de 2026), el 52 % de los empleados de EE. UU. que pueden trabajar remoto opera bajo un esquema híbrido, un 26 % trabaja completamente remoto y solo el 22 % permanece 100 % presencial. Más en Gallup. La tendencia viene de atrás: ya en 2022, el Workforce Security Report de Check Point registraba que el 57 % de las organizaciones tenía a más de la mitad de su plantilla trabajando remoto al menos dos días por semana. Esa realidad expuso un problema estructural: las redes tradicionales de TI, pensadas para un perímetro fijo, no estaban diseñadas para proteger entornos tan distribuidos. ...

19 de mayo de 2026 · 11 min · Mauro Mejía
Errores de configuración

7 Errores de Configuración que Comprometen tu Seguridad en la Nube (y Cómo Evitarlos)

Introducción Los errores de configuración siguen siendo una de las causas más explotadas de brechas de seguridad, y no porque sean sofisticados de atacar, sino porque casi siempre son fáciles de detectar desde afuera. En la nube el problema se agrava: un solo firewall mal configurado o una Service Account con permisos de sobra puede exponer todo un entorno. Si ya revisaste los principios generales del modelo de responsabilidad compartida y CSPM en la Parte 1, este artículo baja un nivel más: los 7 errores concretos que veo con más frecuencia, cómo se traducen en GCP y OCI, y casos reales que muestran su impacto. ...

30 de abril de 2026 · 9 min · Mauro Mejía
Es necesario proteger tus datos en la nube. No se debe dar por entendido que el proveedor es quien protege tu información

Ciberseguridad en la Nube con OCI (Parte 3): Prácticas Concretas para Equipos Técnicos

En la Parte 1 vimos los pilares generales del modelo de responsabilidad compartida. En la Parte 2 los aterrizamos en GCP. Ahora le toca a Oracle Cloud Infrastructure, y el mensaje de fondo no cambia: Oracle asegura la nube, tú aseguras lo que corre en ella. OCI tiene su propio vocabulario para resolver los mismos problemas que ya viste en GCP: identidad, detección de misconfiguraciones, cifrado, y red. Si vienes de AWS o GCP, algunos términos te van a sonar raros al principio — Compartments, Dynamic Groups, Security Zones — pero la lógica de fondo es la misma que veníamos armando en la serie. Vamos por partes. ...

28 de abril de 2026 · 9 min · Mauro Mejía
Es necesario proteger tus datos en la nube. No se debe dar por entendido que el proveedor es quien protege tu información

Ciberseguridad en la Nube con GCP (Parte 2): Prácticas Concretas para Equipos Técnicos

Introducción En la primera parte de esta serie vimos las prácticas generales de ciberseguridad en la nube: gestión de accesos, monitoreo, cifrado y auditorías. Esta segunda parte toma esos mismos pilares y los lleva al terreno: cómo se implementan específicamente en Google Cloud. Migrar a GCP no elimina los riesgos — los redistribuye. Bajo el modelo de responsabilidad compartida, Google asegura la infraestructura; tú aseguras todo lo que corre encima. Ransomware, credenciales comprometidas y misconfiguraciones siguen siendo los vectores dominantes, pero en GCP cada uno tiene un punto de entrada específico y una herramienta nativa para contenerlo. ...

21 de abril de 2026 · 5 min · Mauro Mejía